
发布时间:2026-09-05 13:04:53
阅读量:1699
分类:
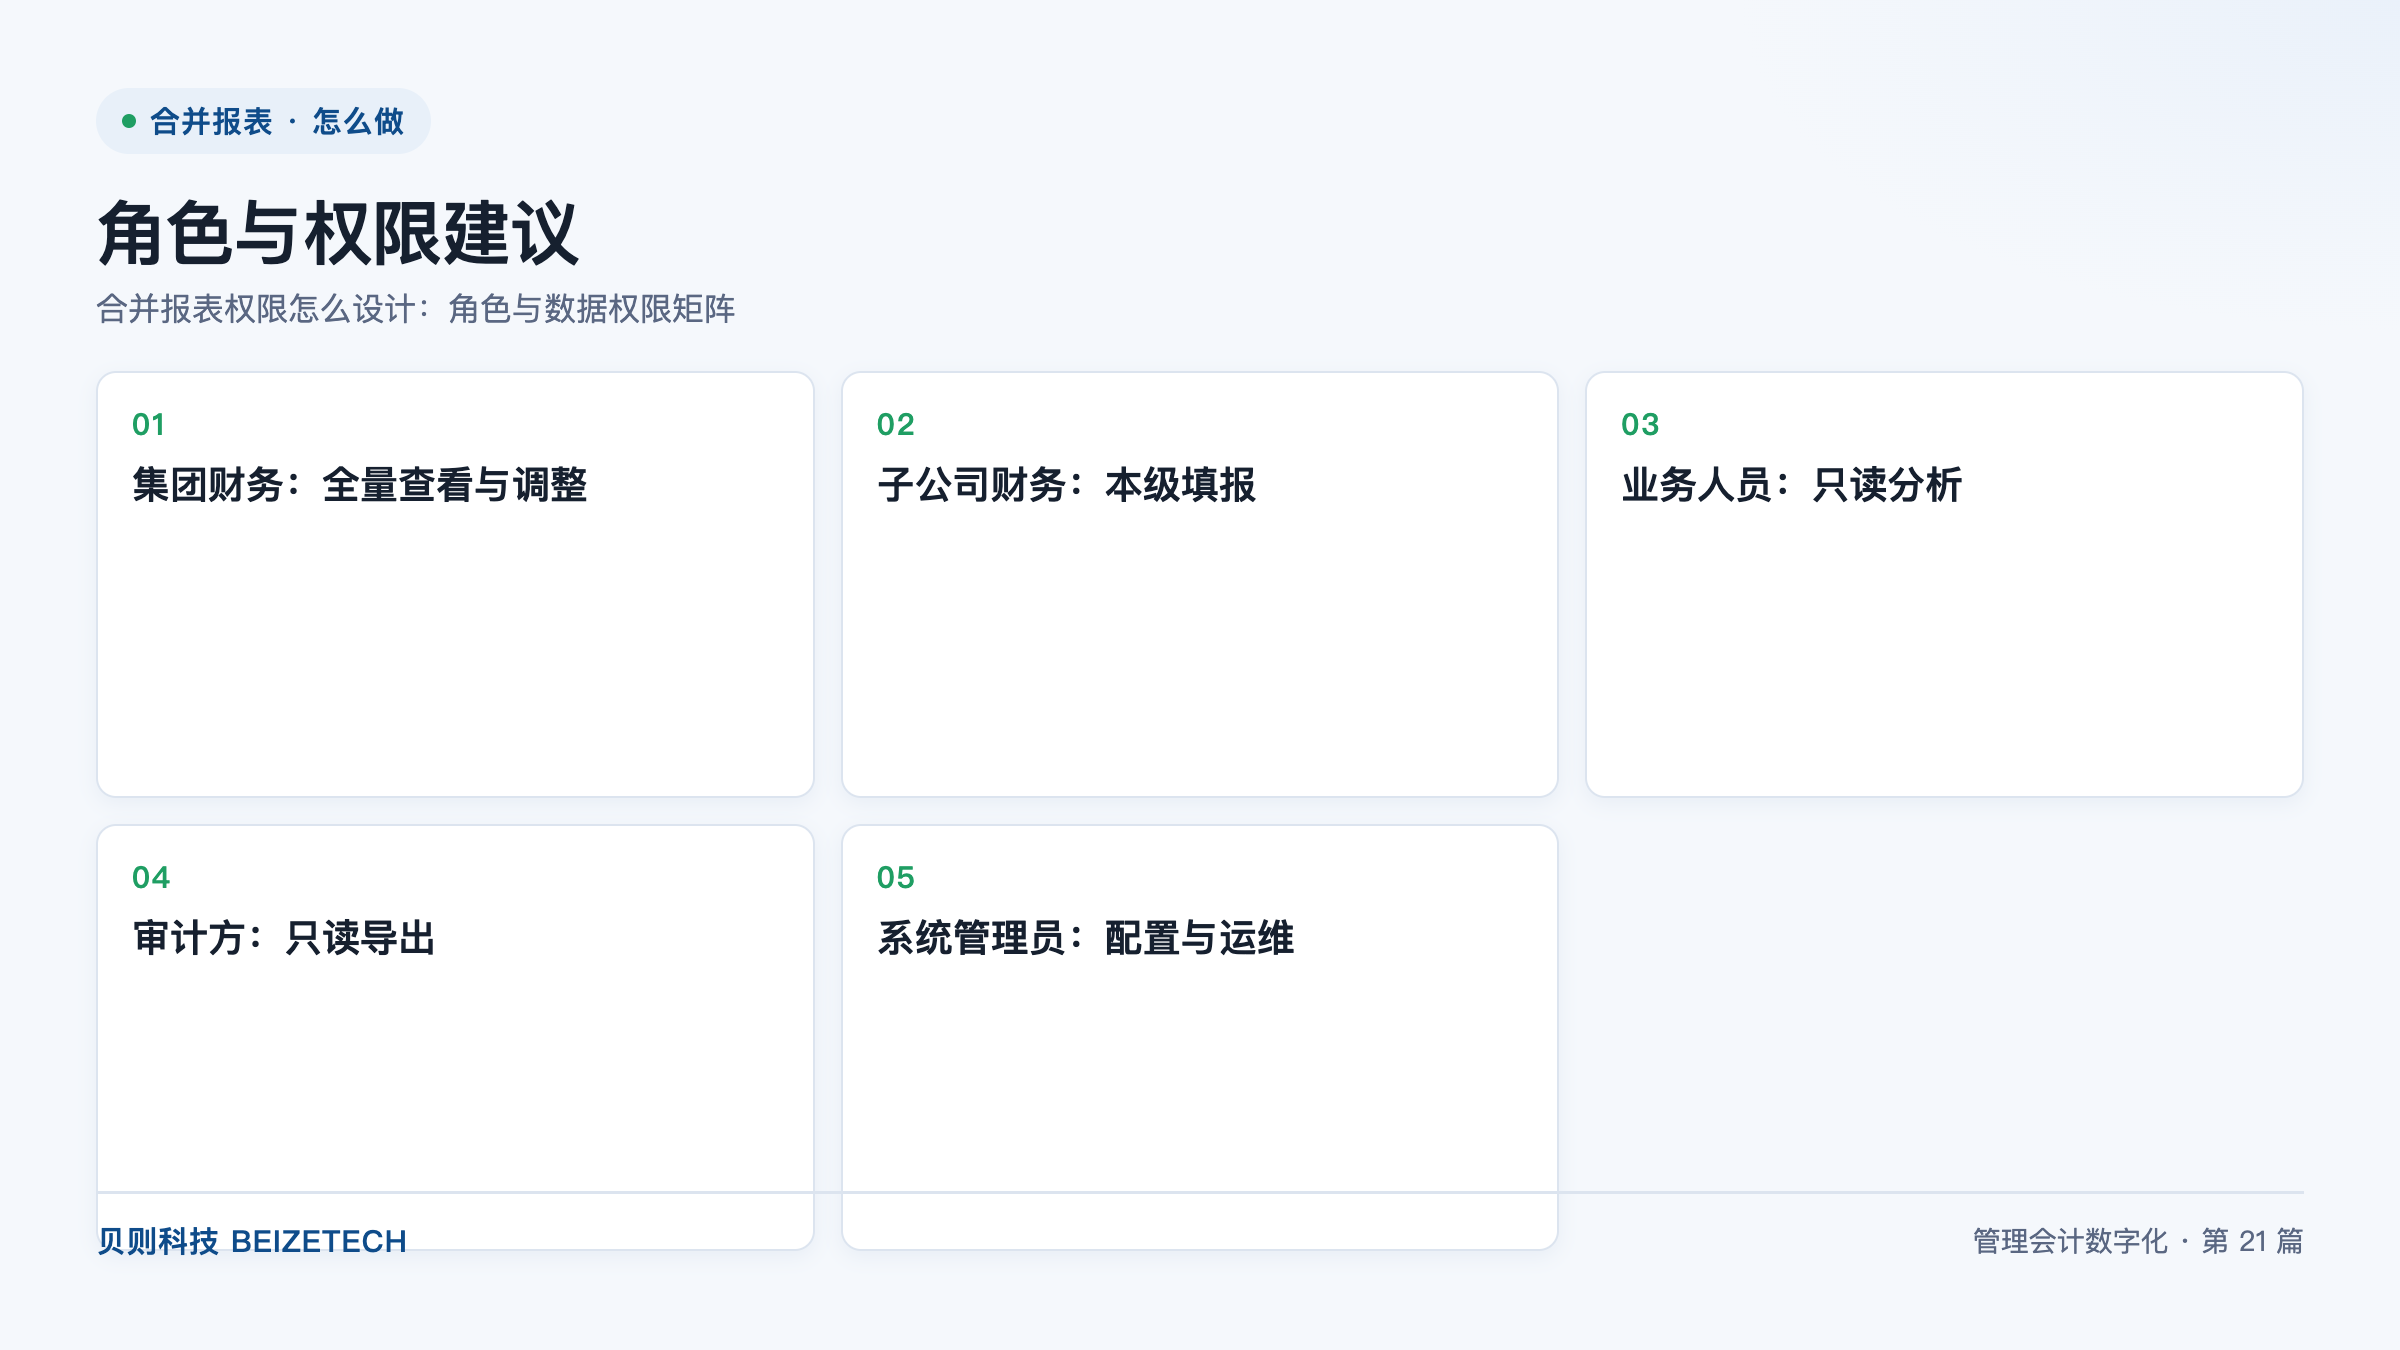
图:角色与权限建议(贝则科技)
直接回答:合并报表权限设计分五步:划分角色、定义功能权限、定义数据权限、配置职责分离、设置审批与留痕。核心规则是"权限跟着角色走,角色跟着职责走"——先按职责定义五类角色(集团财务、子公司财务、业务人员、审计方、系统管理员),再为每个角色分别配置"能做什么动作"和"能看到哪些主体的数据"两层权限。按此矩阵落地,可以在支撑 200 家法人主体、5 级合并层级的极高复杂度场景的同时,满足职责分离与审计追溯要求。
合并报表权限设计是指在合并报表系统中,为不同岗位人员配置操作范围与数据可见范围的过程。它包含两层相互独立的权限:
功能权限是指用户在系统中可以执行的操作集合,例如填报、审核、调整、生成抵销分录、发布报表、导出数据。数据权限是指用户可以查看或操作的数据范围,通常按法人主体、合并层级、业务板块、期间等维度限定。
把这两层分开,是权限设计最重要的一条原则。只管功能不管数据,会出现子公司财务看到全集团数据的问题;只管数据不管功能,会出现填报人自己审核自己的问题。两层都管,才谈得上内控。
角色划分的依据是职责,不是人员职级。一个集团通常可以归并为五类角色,每类角色在功能权限与数据权限上的建议配置如下表。下图展示了这份角色与权限的对应关系。
| 角色 | 职责定位 | 功能权限 | 数据权限 | 关键约束 |
|---|---|---|---|---|
| 集团财务 | 对合并规则与合并结果负责 | 全量查看与调整,含审核、抵销分录调整、报表发布 | 全部法人主体、全部合并层级、全部期间 | 调整与复核职责分离,不得自审 |
| 子公司财务 | 对本级数据填报质量负责 | 本级填报、本级数据提交、查询本级审核状态 | 仅本法人主体及其下属主体(若有) | 提交后不可自行修改,须退回后重填 |
| 业务人员 | 使用合并结果做经营分析 | 只读分析,含多维查询与图表查看 | 仅本业务板块或授权范围的汇总数据 | 不得导出明细,不得查看其他板块 |
| 审计方 | 独立核查合并过程与结果 | 只读导出,含过程追溯与日志查看 | 按审计约定范围,通常覆盖全部主体 | 只读,不得做任何修改操作 |
| 系统管理员 | 负责系统配置与运维 | 用户与角色配置、规则配置、集成任务与运维 | 技术层面可见,业务数据按最小必要原则授权 | 不得拥有业务数据的调整权限 |
职责分离是指把一项完整业务中的不相容职责拆分给不同角色,使任何单人无法独立完成并不留痕迹地掩蔽错误。合并报表场景中,至少要拆开以下三组不相容职责。
| 不相容职责组合 | 拆分建议 | 不拆分的风险 |
|---|---|---|
| 填报 与 审核 | 子公司财务填报,集团财务审核 | 填报人自行审核,错误无人复核 |
| 调整 与 复核 | 集团财务合并岗调整,另一人复核 | 调整错误被自己确认,问题被掩盖 |
| 业务数据调整 与 系统配置 | 系统管理员配置,业务调整由财务执行 | 配置与数据交叉,过程不可追溯 |
A:因为按人分配权限在法人主体多、用户多的集团里无法维护。按角色分配可以做到"职责变、权限不变"——人员变动只需调整角色归属,不必重配权限,同时让职责分离规则可以被系统强制约束。
A:通常不能。子公司财务的数据权限应限定在本法人主体及其下属主体,集团财务才拥有全部法人主体与全部合并层级的可见权限。确需穿透查看的,由集团财务单独配置,不下放到子公司。
A:最容易忽略三件事:一是把"查看"和"导出"当成同一个权限,导出的管控往往被漏掉;二是漏配职责分离,导致填报人可以同时审核自己的数据;三是忽略权限变更本身的留痕,权限怎么变的说不清。
A:只读导出,并覆盖过程追溯与操作日志查看。数据范围按审计约定设定,通常覆盖全部法人主体,但不得授予任何修改权限。
A:需要,但只给只读分析权限,且按业务板块限定数据范围。让业务人员在同一套数据上看经营分析,能减少"财务一个数、业务一个数"的对账消耗。
A:需要。建议在新旧并行的 1–2 个周期内按真实场景验证并修正,上线后由集团财务定期复核权限分配,把长期未使用账号和越权情形清理掉。
权限设计看着是技术活,实质是把"谁对什么负责"翻译成系统里的可强制约束。这件事做实在前面,后面每一期关账都会省事。建议收藏本文,或到评论区聊聊你最头疼的环节。了解更多,访问 beizetech.com。
咨询热线
010-86463723
客服在线时间
9:00-18:00
(其他时间为机器人客服)



 京公网安备11010502056183号